이전글
이번 포스팅은 온보딩에 필요한 Entra ID / Intune MDM 개념에 대해서 작성였습니다.
I. Entra ID / Intune MDM 에 대한 이해
아래의 기술자료를 보면, EDR을 사용하는데 있어서는 아래의 아키텍쳐로 관리하는 것을 권장한다고 설명하고 있습니다.
Deploy an endpoint detection and response (EDR) solution with Microsoft

이전에 작성했던 Autopilot (Hybrid Azure AD Join) 까지 고려하면, 기존 On-Premise 기반의 솔루션을 Cloud 기반으로 자연스럽게 넘기는 설계가 가능해집니다.
만약 이미 Hybrid Azure AD Join Autpilot 구성까지 완료되었다면, Intune Onboarding의 80%는 이미 진행된다고 볼 수 있습니다.
2022.07.03 - [Microsoft 365/Intune] - M365. Hybrid Azure AD Autopilot
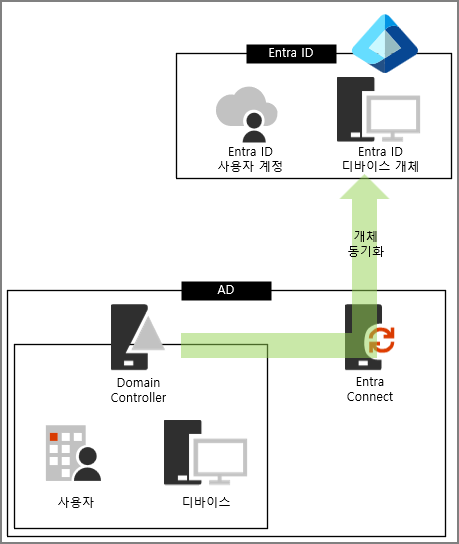
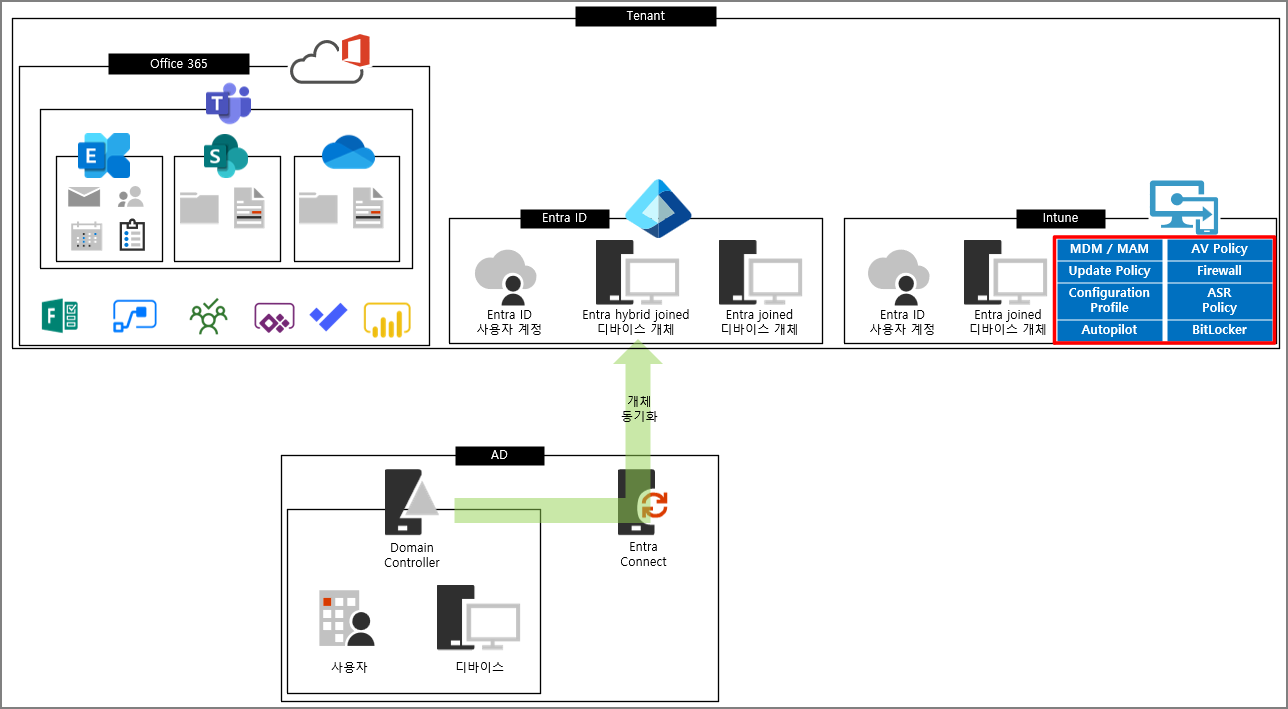
Intune Onboarding을 설명하기 위해서는 Entra ID, Intune의 개체가 등록되고 동기화 되는 개념에 대해 이해가 필요합니다.
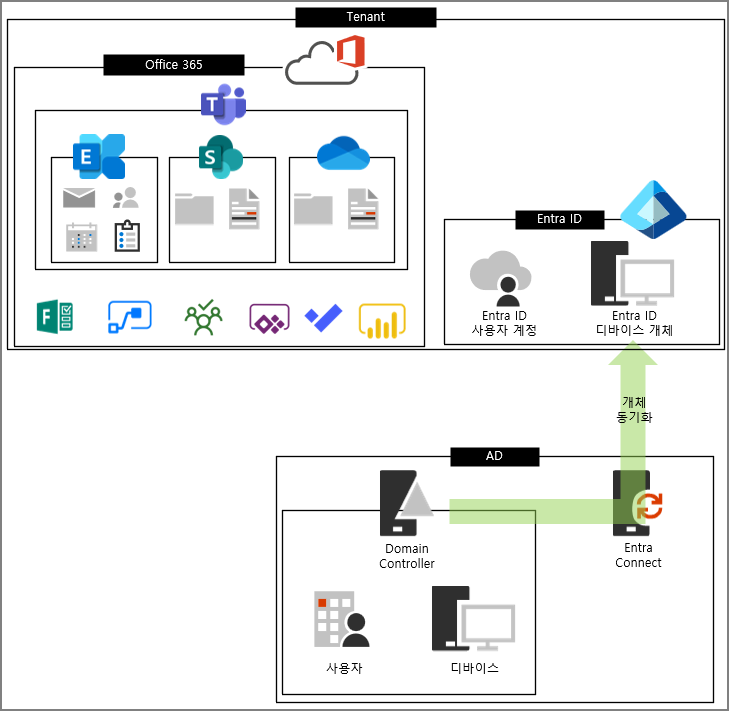
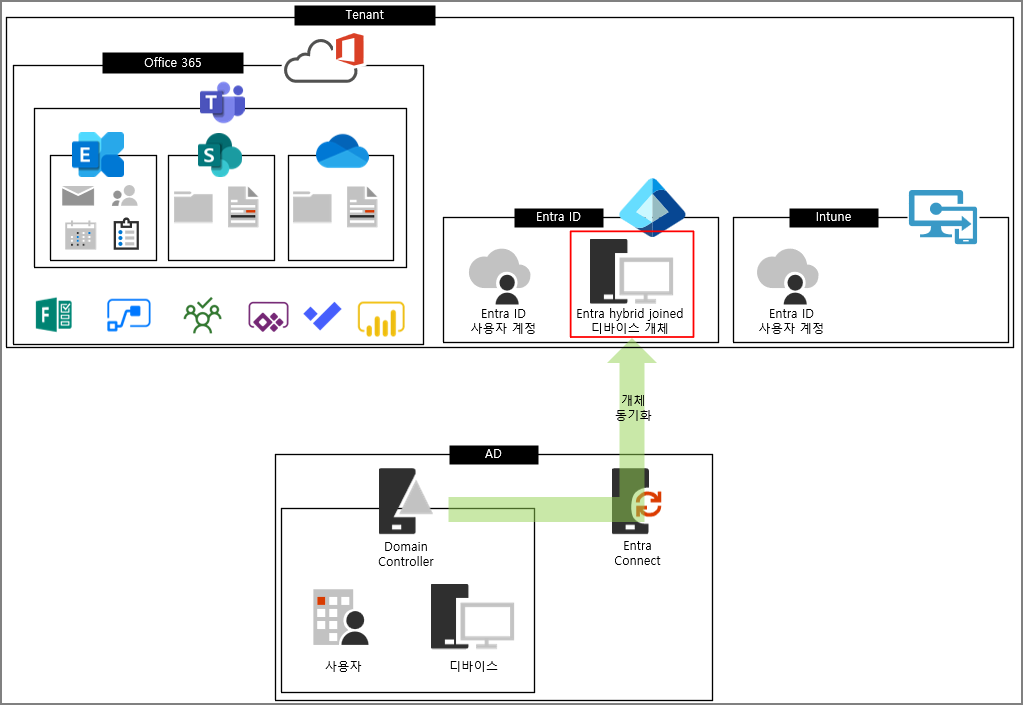
대다수의 기업들은 AD의 사용자/디바이스 개체를 Entra Connect (Azure AD Connect) 를 통해서 동기화 하여 운영합니다.
동기화된 계정과 장치로 O365 / M365 서비스를 사용합니다.
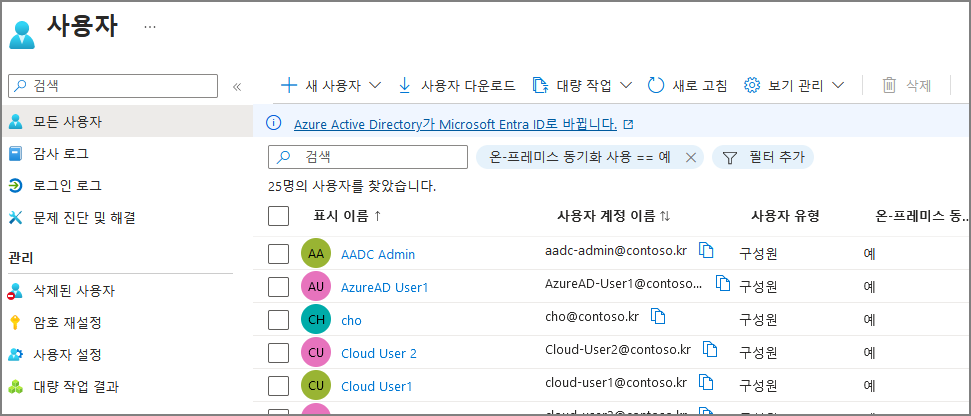
아래는 사용자 계정 및 디바이스 동기화된 화면 예시입니다.

대부분의 서비스 영역이 Entra ID의 개체 정보가 동기화 및 동일하게 사용되는 개념이지만, Intune은 조금 다릅니다.
사용자 계정은 Entra ID를 Intune에도 동일하게 표시됩니다.
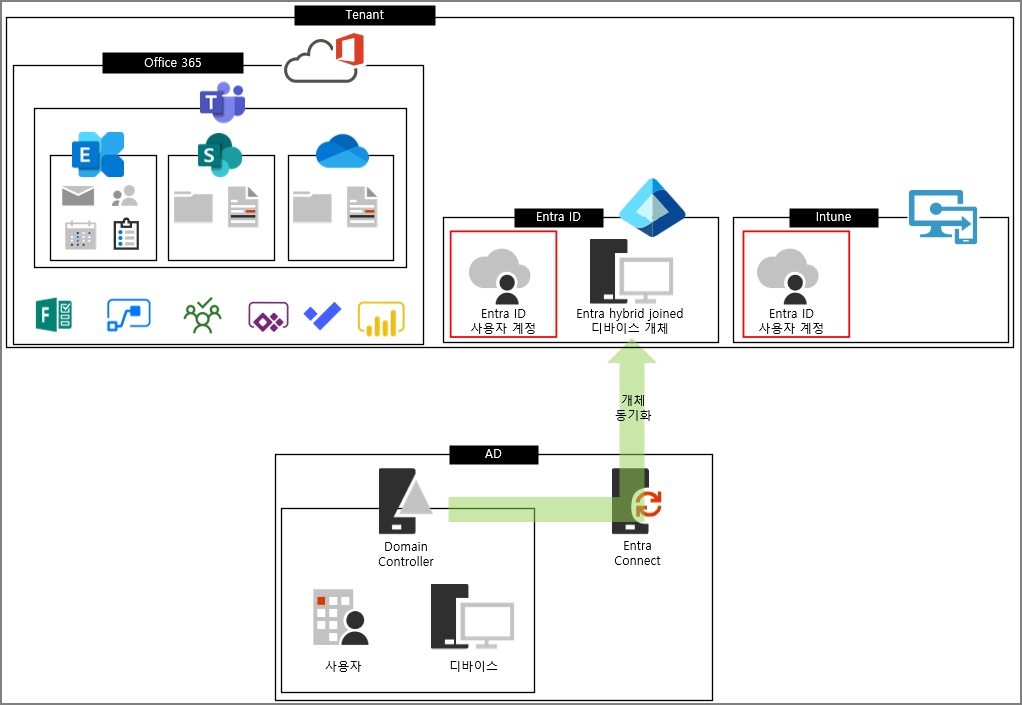
Intune 관리 센터의 사용자 메뉴는 사실상 Entra ID 메뉴를 그대로 가져왔습니다.
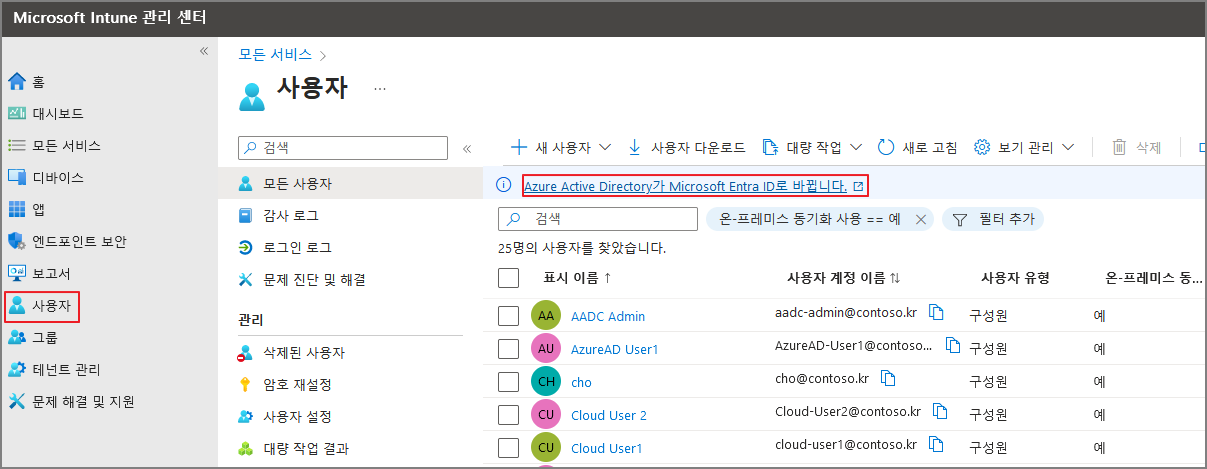
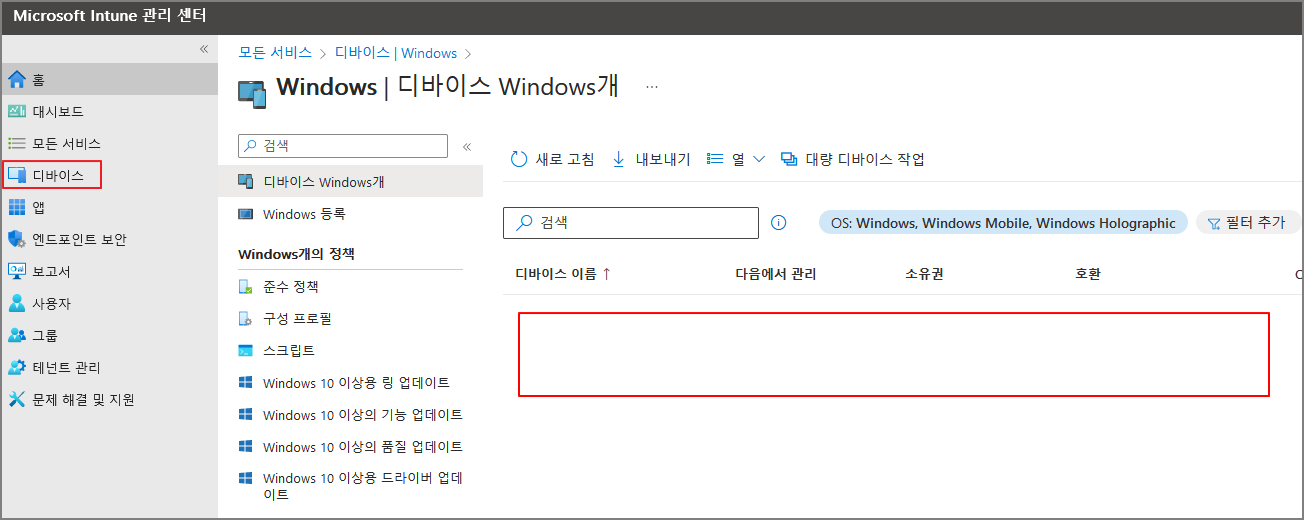
그러나 디바이스 개체는 Entra hybrid joined 상태라 하더라도 동기화되지 않는다는 것을 알 수 있습니다.
Intune 관리 센터의 디바이스 페이지는 Entra ID와는 다른 것을 알 수 있습니다.
참고로 dsregcmd /status 에서 Azure AD Joined: Yes라고 하더라도 Intune MDM 등록을 의미하는 것은 아닙니다.
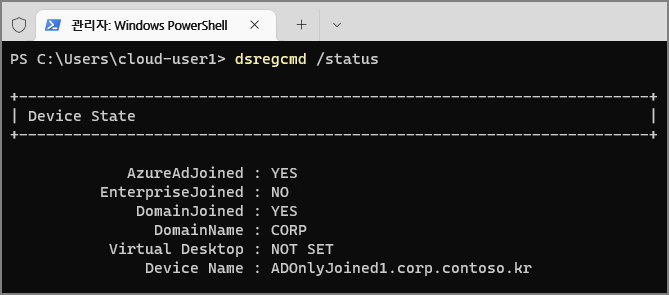
Entra 관리센터에서는 MDM 이 없음으로 표시됩니다.
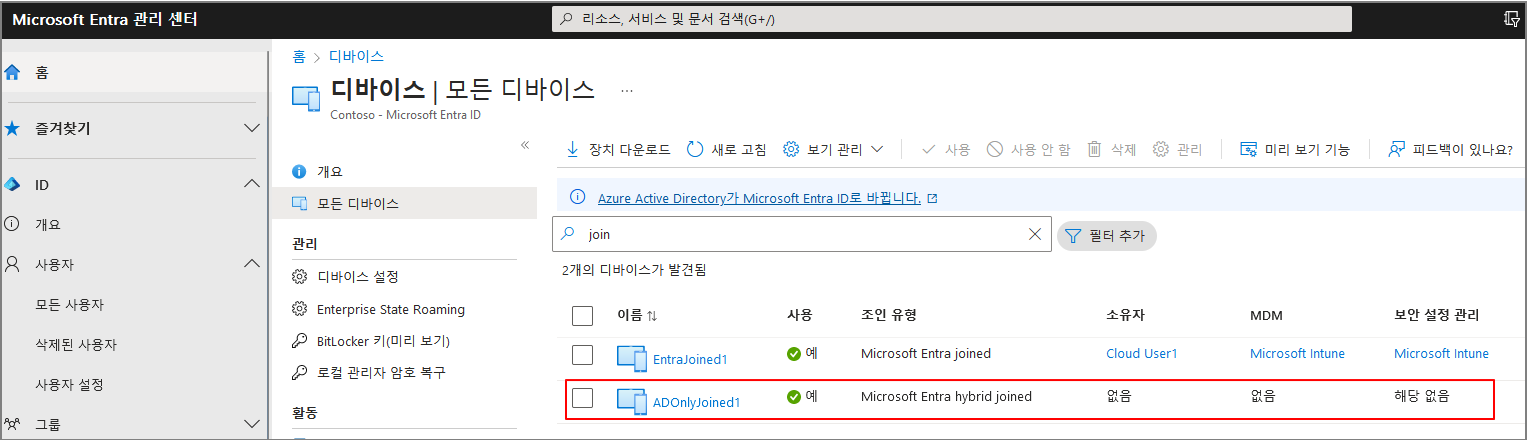
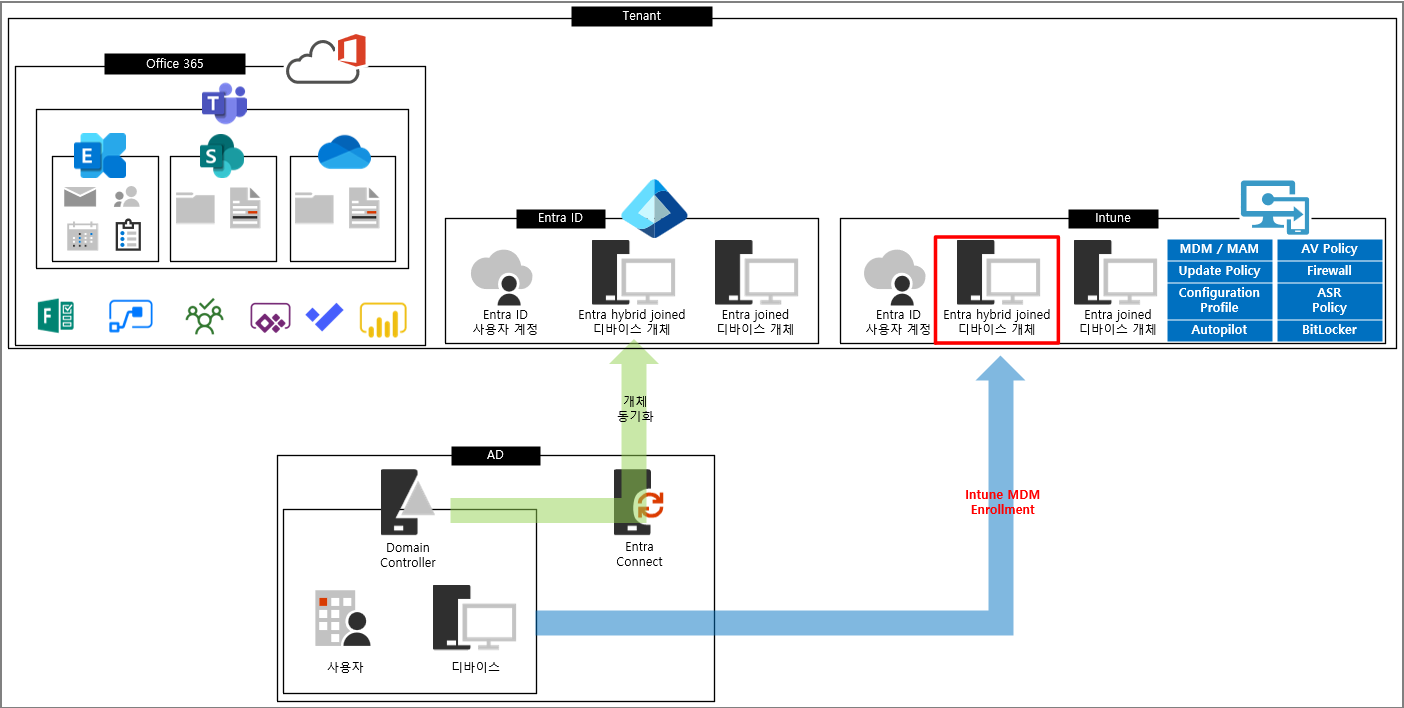
반대로 Intune MDM에 등록된 장치는 Entra ID에 동기화 됩니다.

Microsoft Entra joined 디바이스 = Intune MDM Device는 성립합니다. 그리고 아래의 그림과 같이 동일하게 개체가 등록된 것을 확인할 수 있습니다.
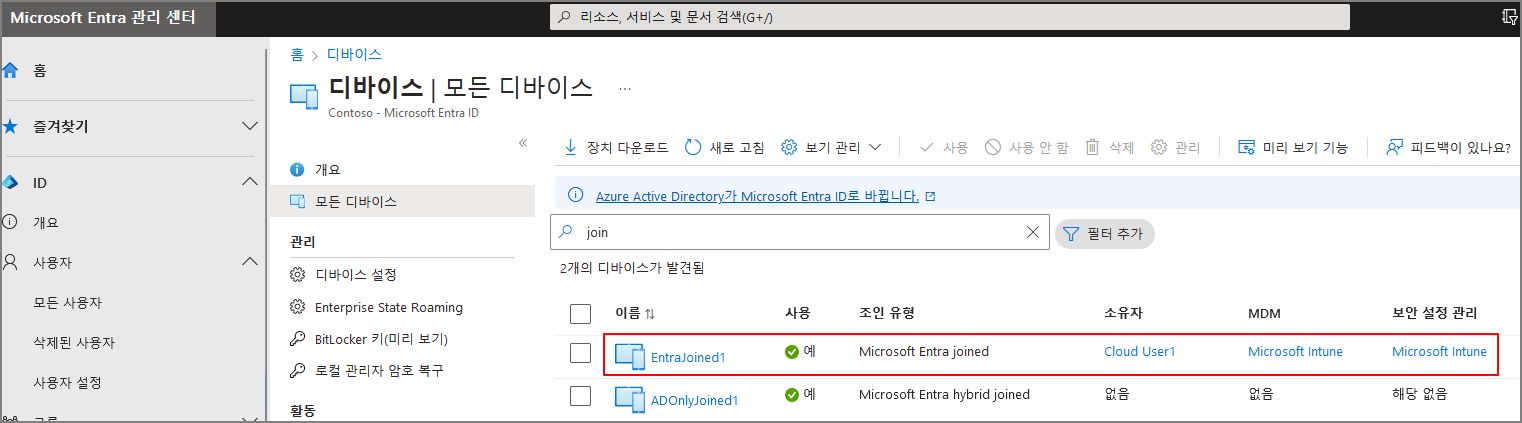
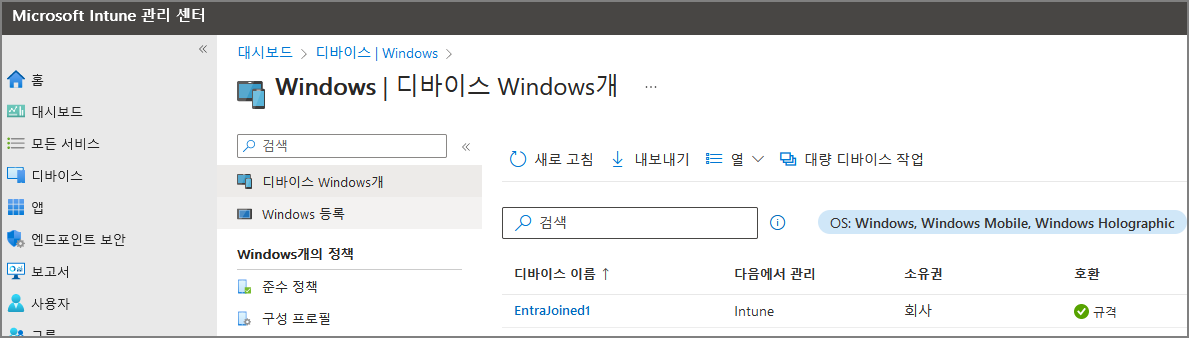
-> 이 부분은 사실 설명하기 나름일 수 있습니다. Entra Joined 되면서 Intune MDM에 등록이 된다는 표현이 더 정확할 것입니다. 다만, 이 포스팅에서는 Entra hybrid joined -> Intune MDM (X)를 먼저 설명하다 보니, Intune MDM -> Entra Joined (O) 의 방향으로 설명하고 있습니다. 기술적으로 양쪽에 동기화하는 것은 가능할 것입니다. 그런데 왜 이렇게 디자인이 되었을까? 라고 의문점을 가질 수 있습니다. 저는 이 부분이 라이선스 때문이라고 생각합니다. Client OS가 Intune MDM에 등록하려면 라이선스가 있어야만 사용할 수 있도록 설계 되었기 때문에, Entra Connect를 진행한다고 Intune MDM은 등록이 되는 것은 아니다. 라고 볼 수 있습니다.
MDE의 메인 기능 중 하나인 Antivirus (AV) 정책은 Intune에서 설정하는 것을 권장 드립니다.
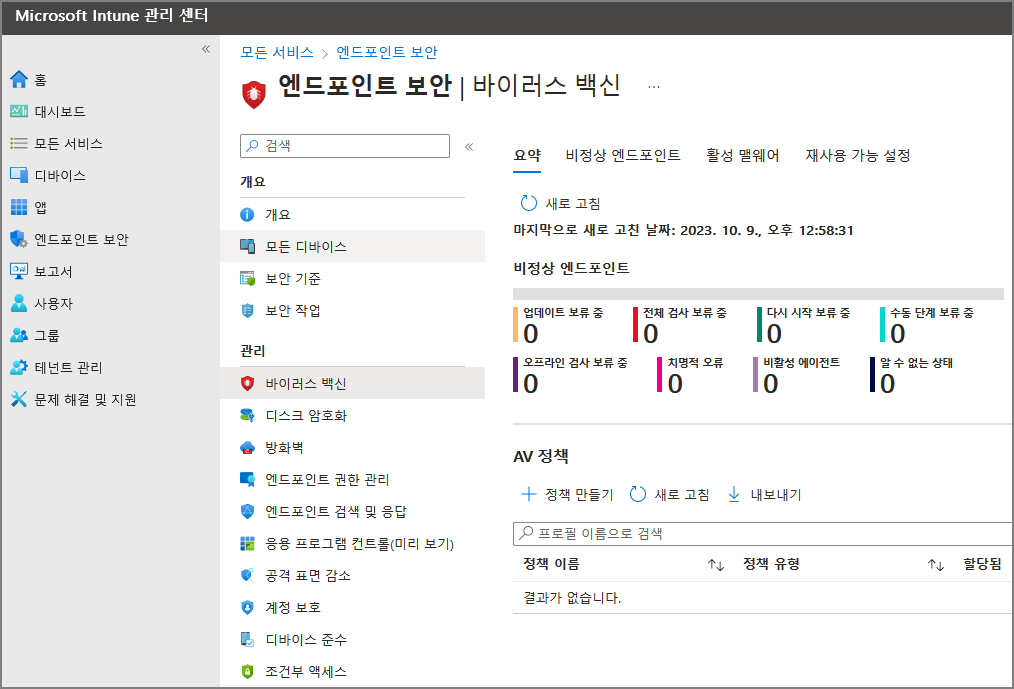
-> 사실 Intune의 기능 중 Windows 와 관련된 부분은 사실 AD GPO에 대부분 동일하게 정책 설정이 가능합니다.
Intune은 사용자 그룹과 디바이스 그룹을 기준으로 정책을 할당할 수 있습니다. AD가 기본적으로 OU를 기준으로 배정하는 것을 보았을 때, 상대적으로 정책할당이 쉽습니다. 또한 IT 엔지니어들이 상대적으로 AD 정책을 잘 설계할 수 있는 인력이 점점 없어지는 추세를 고려하면, Cloud에서 정책의 중심을 설계 하는 것이 좋을 것 같다고 생각하였습니다.
즉, 구성도 상에서 Intune에 등록되어야 아래와 같이 다양한 정책들을 활용할 수 있습니다.
AD 장치들도 Intune MDM 등록이 가능하며, Diagram 상 아래와 같이 설계할 수 있습니다.
이번 포스팅에서는 왜 Intune 등록이 필요한지에 대해서 다뤘습니다.
다음 포스팅에서는 Intune Onboarding에 대해서 작성하겠습니다.